Votre entreprise surveillée 24h/24, à 360°
Ordinateurs, serveurs, Microsoft 365, sites web et réseau : une équipe d'experts surveille tout, jour et nuit, et arrête les attaques avant qu'elles ne bloquent votre activité. Sans recruter, sans rien changer à votre façon de travailler.
Ce que nous surveillons
Vous choisissez le périmètre. Tout remonte dans un seul SOC, ce qui permet de relier une alerte sur un compte mail au poste ou au serveur concerné.
Postes de travail
Windows, Mac et Linux, protégés par Sophos ou Bitdefender et surveillés en continu.
Serveurs
Fichiers sensibles, failles connues et réglages de sécurité contrôlés.
Microsoft 365
Connexions suspectes, mails détournés, nouveaux administrateurs, fuites de données.
Sites web
Un pare-feu web placé devant vos sites bloque piratages, robots et saturation.
Réseau
Intrusions, scans et déplacements suspects entre vos machines.
Comment ça marche
Le MDR, c'est une équipe qui surveille votre informatique et intervient elle-même en cas d'attaque. Vous n'avez rien à gérer.
- 1
Détection
Vos équipements sont analysés en continu par notre SOC.
- 2
Blocage
Une menace avérée est stoppée : poste isolé, compte bloqué.
- 3
Enquête
Un analyste vérifie et comprend ce qui s'est passé.
- 4
Vous êtes prévenu
Appel ou message, puis un rapport clair.
Des analystes certifiés derrière chaque alerte
Vos alertes sont traitées par notre équipe d'analystes, formée et certifiée sur la détection, l'investigation et la réponse aux incidents.
-
 BTL1Blue Team Level 1Security Blue Team
Analyse d'alertes, investigation d'hameçonnage, SIEM et forensique : le socle de l'analyste SOC.
Sophos et Bitdefender, surveillés 24/7 par notre SOC
Nous sommes partenaires des deux éditeurs EDR parmi les plus utilisés par les PME françaises. Nous déployons, configurons et surveillons leurs solutions chez vous, avec un interlocuteur unique.
Sophos Intercept X avec EDR/XDR : protection des postes et serveurs contre les ransomwares et les attaques avancées.
- Déploiement et configuration par nos équipes
- Alertes remontées dans notre SIEM Wazuh
- Isolement à distance d'un poste compromis
Bitdefender GravityZone : EDR léger et performant, une alternative économique pour protéger tout votre parc.
- Déploiement et configuration par nos équipes
- Alertes intégrées à notre SIEM Wazuh
- Réponse et confinement à distance
Vous utilisez déjà Microsoft Defender ? Nous le surveillons aussi, sans changer d'outil.
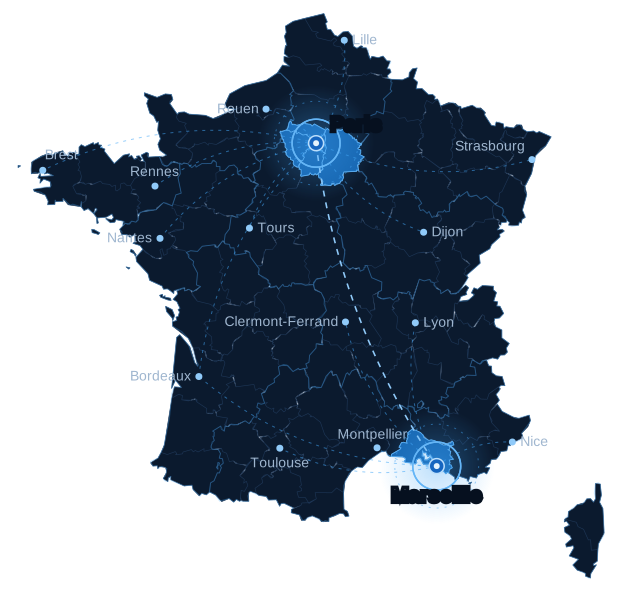
Où Onyx Cyber intervient
Nos équipes sont présentes à Paris et à Marseille. Partout ailleurs en France, la surveillance et la réponse aux incidents se font à distance, et nous venons dans vos locaux sur rendez-vous.
Sur site, à Paris et à Marseille
Audit de départ, installation, réunion de bilan ou intervention après un incident : nous nous déplaçons dans vos locaux à Paris et sa région, à Marseille et sa région.
À distance, partout en France
Le SOC n'a pas besoin d'être sur place. Les agents s'installent à distance et la surveillance démarre en 4 jours, que vous soyez à Lille, Lyon, Bordeaux, Nantes, Toulouse ou Strasbourg.
Sur rendez-vous, où que vous soyez
Besoin de nous voir ? Nous organisons un déplacement dans toute la France, sur rendez-vous.
Essayez 30 jours, gratuitement
Nous surveillons jusqu'à 50 postes, vos comptes Microsoft 365 et 5 sites web. À la fin, on vous montre ce qu'on a détecté, et vous décidez. Sans frais, sans engagement.
Vous êtes infogérant ou MSP ? Découvrez notre offre SOC en marque blanche →
Questions fréquentes
Le MDR (Managed Detection and Response), c'est une équipe d'experts qui surveille votre informatique 24h/24 et intervient elle-même quand une attaque est détectée : elle isole le poste, bloque le compte ou coupe l'adresse malveillante, puis vous explique ce qui s'est passé. Vous n'avez pas besoin d'équipe sécurité en interne.
Non. Nous installons tout à distance et nous nous occupons de la surveillance. De votre côté, il suffit de valider le périmètre au départ et de lire le bilan mensuel. Si vous avez un prestataire informatique, nous travaillons avec lui.
Environ 4 jours : audit, raccordement, réglages puis mise en service, sans interruption de votre activité. Pendant l'essai gratuit, le raccordement est fait en 48 h.
Selon vos besoins : vos ordinateurs et serveurs (avec un EDR Sophos ou Bitdefender), vos comptes Microsoft 365, vos sites web (avec notre pare-feu web) et votre réseau. Tout remonte dans un seul SOC.
Pas forcément. Si vous utilisez déjà Microsoft Defender, nous le surveillons tel quel. Sinon, nous vous proposons Sophos ou Bitdefender, dont nous sommes partenaires, en mode MSP : la licence est intégrée à votre offre MDR, déployée et configurée par nos soins.
Oui. Notre offre MDR intègre la licence EDR en mode MSP : vous choisissez entre Sophos et Bitdefender, nous la déployons et la surveillons. Les modalités sont présentées lors d'un appel.
Oui, 24h/24, 7j/7, 365 jours par an, jours fériés compris. C'est justement à ces moments que les attaquants frappent. Une alerte critique est prise en charge par un analyste en moins d'une heure.
Notre SOC est hébergé en France, aucune donnée ne sort de l'Union européenne. L'accès à vos systèmes est encadré par un contrat de sous-traitance RGPD (article 28).
Oui. Surveillance 24/7, détection et gestion des incidents sont exigées par NIS2 et de plus en plus par les assureurs. Nous fournissons les rapports et le bilan mensuel qui servent de preuves.
Pendant 30 jours, nous surveillons jusqu'à 50 postes, vos comptes Microsoft 365 et 5 sites web, sans frais et sans engagement. À la fin, nous vous présentons ce que nous avons détecté et vous décidez.